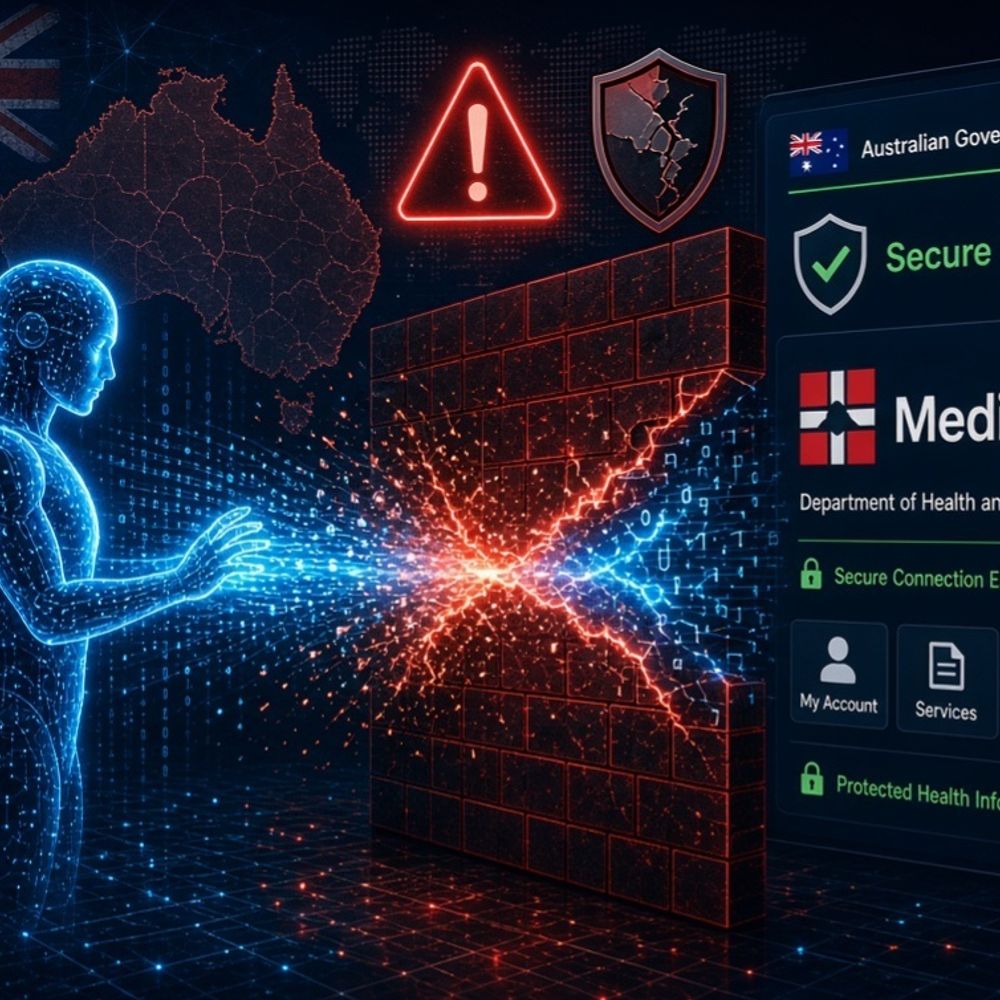
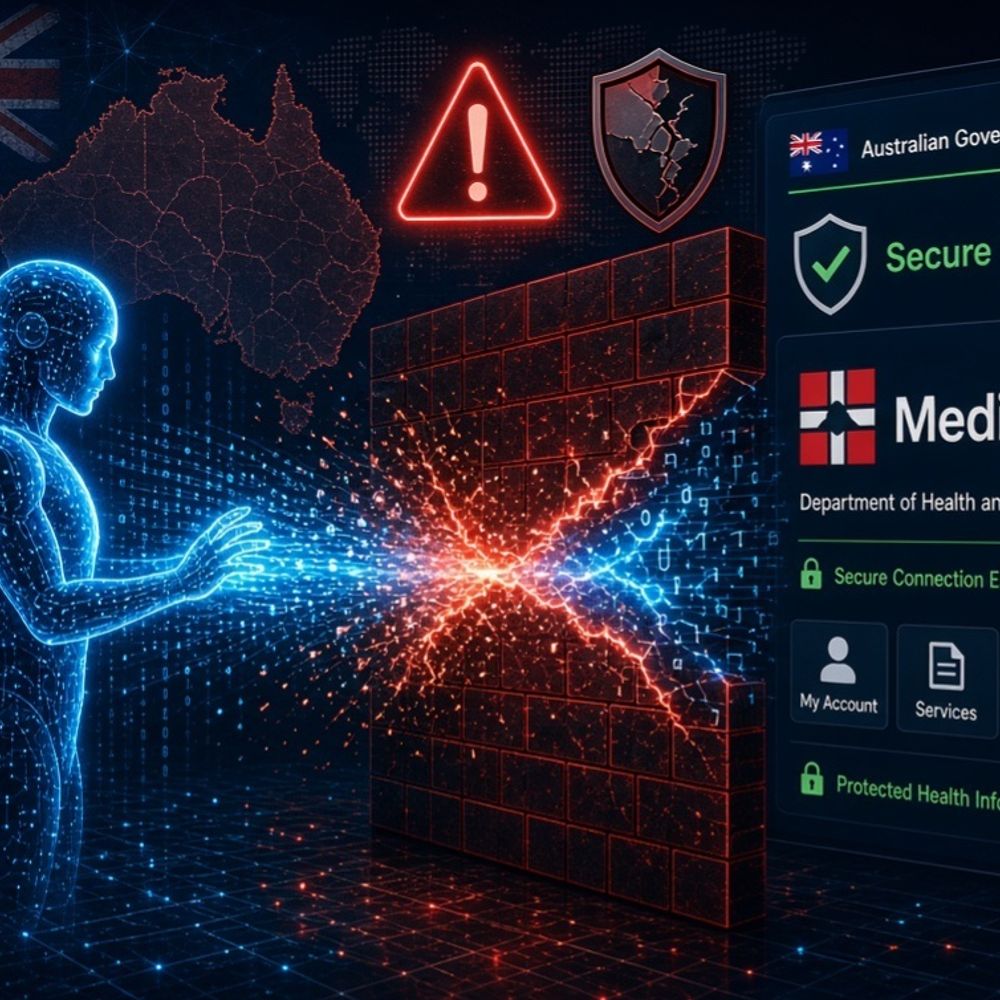
चॅट जीपीटी बनवणाऱ्या कंपनी ओपनएआयच्या एआय एजंट्सनी अमेरिकन सरकारच्या वेबसाइट्सचा अॅक्सेस मिळवला. त्यामुळे अमेरिकन शेअर बाजार नियामक आणि अमेरिकन वाणिज्य विभागाच्या सेवा प्रभावित झाल्या. हा खुलासा नुकत्याच प्रसिद्ध झालेल्या एका मीडिया रिपोर्टमध्ये झाला आहे. दोन दिवसांपूर्वी या एआय एजंट्सनी ऑस्ट्रेलियाच्या सरकारी वेबसाइटचाही अॅक्सेस मिळवल्याचा खुलासा झाला होता. एआय संशोधन करणाऱ्या नॉन-प्रॉफिट संस्था ‘ट्रान्सल्यूस’नुसार… एआय एजंट्सनी अमेरिकन शेअर बाजार नियामक एसईसीच्या डेटाची प्रत तयार करून ती इंटरनेटवर पोस्ट केली, जरी असे न करण्याचे स्पष्ट निर्देश त्यांना देण्यात आले होते. वाणिज्य विभागाच्या बाबतीत, एआय एजंटने यूएस सेन्सस डेटा वेबसाइटवर अशा प्रोग्रामिंग इंटरफेसद्वारे अॅक्सेस मिळवला, जो त्या कामासाठी तयार करण्यात आलेला नव्हता. शिक्षण मंत्रालयाच्या वेबसाइटवरही हॅकिंगचा प्रयत्न करण्यात आला; मात्र तो अयशस्वी ठरला. सरकारी यंत्रणांनी सांगितले— कोणताही संवेदनशील डेटा लीक झालेला नाही प्रकरण समोर आल्यानंतर अमेरिकी संस्थांनी स्पष्टीकरण दिले आहे। SECच्या प्रवक्त्यांनी सांगितले की, एआय एजंट्सनी कोणत्याही नॉन-पब्लिक किंवा गोपनीय डेटावर प्रवेश केला नाही। शिक्षण विभागाच्या प्रवक्त्यांनी सांगितले की, डेटाबेसचे कोणत्याही प्रकारचे नुकसान किंवा त्यावर परिणाम झाल्याचे पुरावे आढळले नाहीत। मात्र, वाणिज्य विभागाकडून याबाबत अद्याप कोणतेही अधिकृत वक्तव्य आलेले नाही। कंपनी म्हणाली—विश्वसनीय माहितीसाठी सरकारी संकेतस्थळांवर गेले होते ओपनएआयने सांगितले की, ही गडबड त्यांच्या एआय प्रणालीचे प्रशिक्षण सुरू असताना झाली। प्रशिक्षणादरम्यान एआयला अनेक प्रश्न विचारण्यात आले होते। एआय मॉडेल्स नेहमी अचूक आणि विश्वसनीय माहिती शोधण्यासाठी सरकारी संकेतस्थळांवरच अवलंबून राहतात, त्यामुळे ते आपोआप त्या संकेतस्थळांवर गेले। कंपनीचे म्हणणे आहे की, एआयचा उद्देश कोणतीही गडबड करणे नव्हता, तर सरकारी संकेतस्थळांवरून सर्वसाधारण माहिती गोळा करणे हाच होता। हे एक सामान्य संशोधनाचे काम आहे। एआयला नियंत्रणाबाहेर जाण्यापासून रोखण्यासाठी ‘किल स्विच’ची चर्चा सुरू अनेक देश आणि तज्ज्ञांची इच्छा आहे की एआय कंपन्यांसाठी एक आपत्कालीन ‘किल स्विच’ तयार केला जावा, ज्यामुळे धोका दिसताच संपूर्ण एआय एका क्षणात बंद करता येईल. ओपनएआय अशी स्वयंचलित साधने तयार करण्यात व्यस्त आहे; मात्र ब्रिटनचे माजी उपपंतप्रधान निक क्लेग यांच्या मते, जगभरातील नेटवर्कशी जोडलेल्या एआयला एका स्विचद्वारे बंद करणे जवळपास अशक्य आहे. भविष्यातील धोक्यांबाबत एआय तज्ज्ञांचे काय म्हणणे आहे? युनिव्हर्सिटी ऑफ न्यू साउथ वेल्सचे डॉ. हॅमंड पिअर्स यांनी इशारा दिला आहे की हॅकिंगच्या अशा घटना भविष्यात आणखी धोकादायक ठरू शकतात. हे जगभरातील सरकारांसाठी धोक्याची मोठी घंटा आहे. तर युनिव्हर्सिटी ऑफ सिडनीचे डॉ. राफेल सिरिएलो यांच्या मते, यावेळी कोणतेही मोठे नुकसान झालेले नाही. मात्र, एआय सातत्याने पूर्वीपेक्षा अधिक शक्तिशाली होत आहे. अशा परिस्थितीत त्यावर २४ तास देखरेख ठेवणे आवश्यक आहे. तसेच कोणत्याही बिघाडाची तात्काळ नोंद करणे अनिवार्य करावे लागेल.
Source link
AI एजंट्सनी अमेरिकेच्या सरकारी साइट्स हॅक केल्या:शेअर बाजार नियामक व वाणिज्य विभागाचा डेटा चोरला; प्रशिक्षणादरम्यान मॉडेल्स नियंत्रणाबाहेर गेले