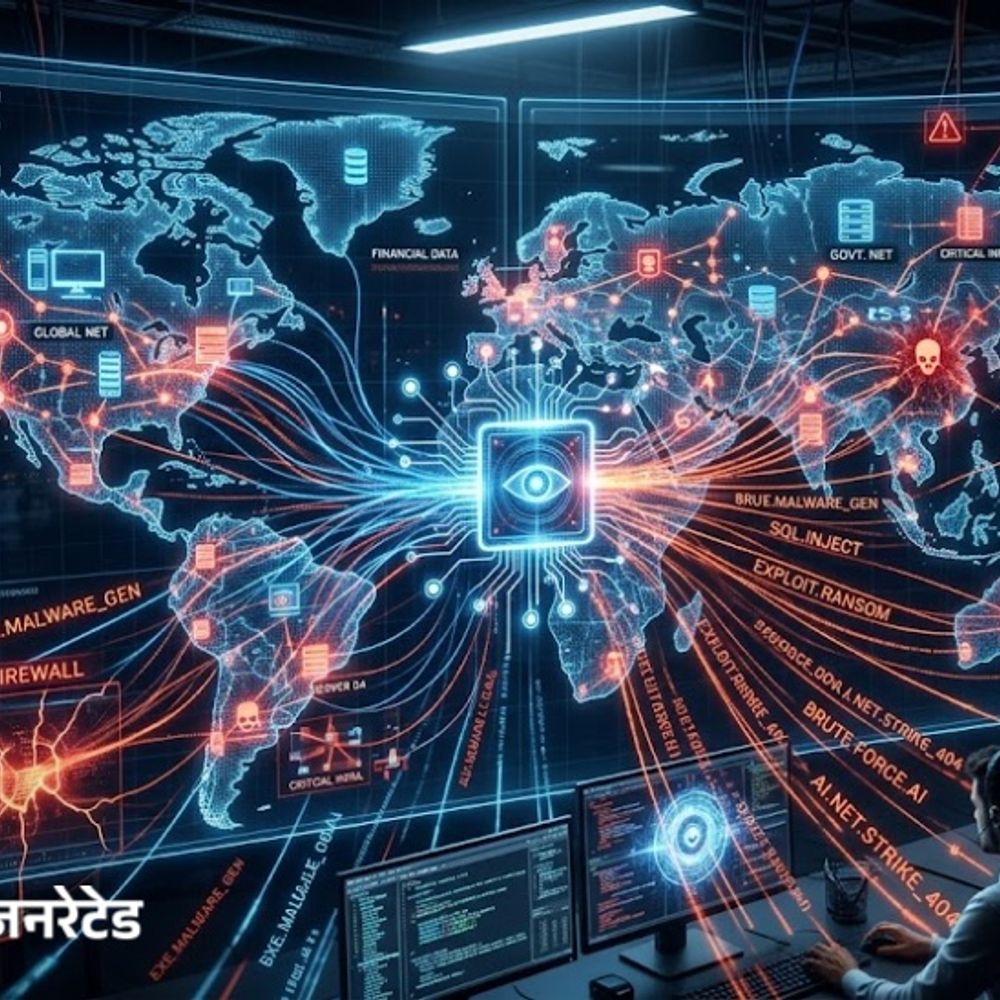
AI ने कामाचा वेग वाढवण्यासोबतच सायबर हल्ल्यांचा वेगही अनेक पटींनी वाढवला आहे. पूर्वी एखाद्या प्रणालीवर हल्ला करण्यासाठी हल्लेखोरांना अनेक दिवस लागत असत, मात्र आता AIच्या मदतीने प्रणालीतील कमकुवत दुवे शोधणे आणि माहिती चोरण्याचे काम अतिशय वेगाने होत आहे. मायक्रोसॉफ्टच्या डिजिटल डिफेन्स रिपोर्ट 2026 नुसार, भारताचा जगातील सर्वाधिक सायबर प्रभावित देशांच्या टॉप-7 यादीत समावेश आहे. जगभरात ट्रॅक करण्यात आलेल्या सायबर धोक्यांमध्ये भारताचा वाटा 2.5% राहिला. गेल्या एका वर्षात रॅन्समवेअर हल्ल्यांमध्ये पाचपट वाढ झाली आहे. ऑनलाइन खरेदी आणि वेब ब्राउझिंगवेळी बनावट कॅप्चा दाखवून वापरकर्त्याच्या प्रणालीला हॅक केले जात आहे. त्याचवेळी, मायक्रोसॉफ्ट टीम्ससारख्या सेवांवर फोन करून किंवा स्वतःला IT सपोर्ट असल्याचे सांगून कंपन्यांना लक्ष्य केले जात आहे. एका वर्षात टीम्सवरील व्हॉइस फिशिंगमध्ये 502% वाढ झाली, तर बनावट कॅप्चा असलेले हल्ले जवळपास 8 पटींनी वाढले. ट्रेंड बदलला… या तीन पद्धतींनी होत आहेत सायबर हल्ले 1. क्यूआर कोड: ईमेल किंवा पीडीएफमध्ये क्यूआर कोड पाठवला जातो. वापरकर्त्याने तो स्कॅन करताच तो सायबर हल्ल्याचा बळी ठरू शकतो. एका वर्षात मायक्रोसॉफ्टने 14.5 कोटी क्यूआर फिशिंग हल्ले पकडले. 2. बनावट कॅप्चा: वेबसाइटवर ‘मी रोबोट नाही’ किंवा बनावट एरर/अपडेटचा संदेश दाखवून वापरकर्त्याकडून एक कमांड कॉपी-पेस्ट करून घेतली जाते. 11 लाख उपकरणांवर अशी गतिविधी आढळली. 3. बॉस किंवा एचआर बनून हल्ला: हल्लेखोर आता फक्त बँक किंवा कंपनीची नक्कल करत नाहीत, तर कर्मचाऱ्याचा बॉस, एचआर, पेरोल टीम, विक्रेता किंवा व्यावसायिक भागीदाराची ओळख धारण करून हल्ला करतात. एप्रिल-जून 2026 मध्ये नोंदवलेल्या 85% फिशिंग ईमेलमध्ये कोणाच्यातरी ओळखीची नक्कल करण्यात आली होती. पहिल्यांदाच… AI मुळे अशा प्रकारचे सायबर हल्ले मदतीशिवाय 32 टप्प्यांचा हल्ला: अनेक AI एजंटनी मिळून एका कंपनीच्या नेटवर्कवर 32 टप्प्यांच्या सायबर हल्ल्याची योजना तयार केली आणि ती स्वतः पूर्ण केली. सर्व्हर आणि वापरकर्ता खात्यांवर नियंत्रण मिळवण्यात आले. हा हल्ला प्रयोगशाळेतील चाचणीत झाला. स्वयंचलित रॅन्समवेअर वसुली: जुलै 2026 मध्ये ‘जेडपफर’ नावाचा पहिला स्वयंचलित रॅन्समवेअर समोर आला. म्हणजेच AI केवळ हल्ल्यात मदत करत नाही, तर रॅन्समवेअरची संपूर्ण प्रक्रिया स्वतः चालवण्याच्या दिशेने पुढे जात आहे. सॉफ्टवेअरमधील त्रुटींवर तातडीने हल्ला: सॉफ्टवेअरमधील त्रुटी आढळल्यानंतर त्यावर सायबर हल्ला होण्याचा सरासरी कालावधी 24 तासांपेक्षाही कमी झाला आहे. यापूर्वी कंपन्यांना अशा त्रुटी दूर करण्यासाठी अधिक वेळ मिळत असे. डिजिटल वर्कफोर्स: 2 वर्षांत 130 कोटी AI एजंट कंपन्यांमध्ये AI एजंटचा वापर झपाट्याने वाढत आहे. 88% कंपन्या AI एजंटचा वापर करून पाहत आहेत, तर 82% नेते पुढील 12 ते 18 महिन्यांत त्यांचा वापर वाढवण्याची योजना आखत आहेत. रिपोर्टनुसार, दोन वर्षांत AI एजंटची संख्या 130 कोटींवर पोहोचू शकते. AI एजंट ईमेल, कॅलेंडर, सिस्टम अपडेट आणि डेटा अॅक्सेस यांसारखी कामे करू शकतात. यांची संख्या वाढत असताना सायबर धोकाही वाढत आहे. एखाद्या AI एजंटवर हल्ला झाल्यास त्याच्याशी संबंधित सिस्टम आणि डेटापर्यंतही प्रवेश मिळवता येतो.
Source link
रिपोर्ट- AIने मिनिटांत सायबर हल्ले, सरकारे टॉप टार्गेट्स:संरक्षण क्षेत्रात रॅन्समवेअर 5 पट वाढले; व्हॉइस फिशिंग 502% वाढली, क्यूआर फिशिंगचे 14.5 कोटी हल्ले