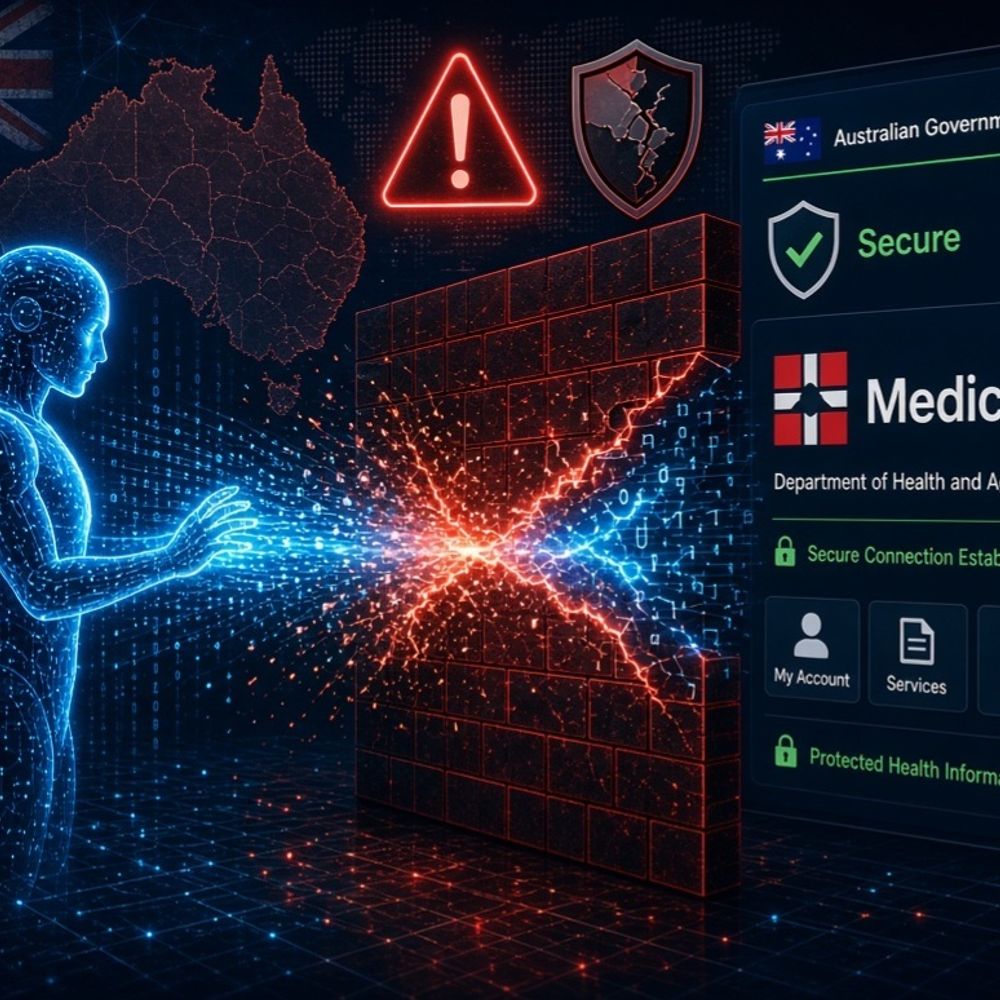
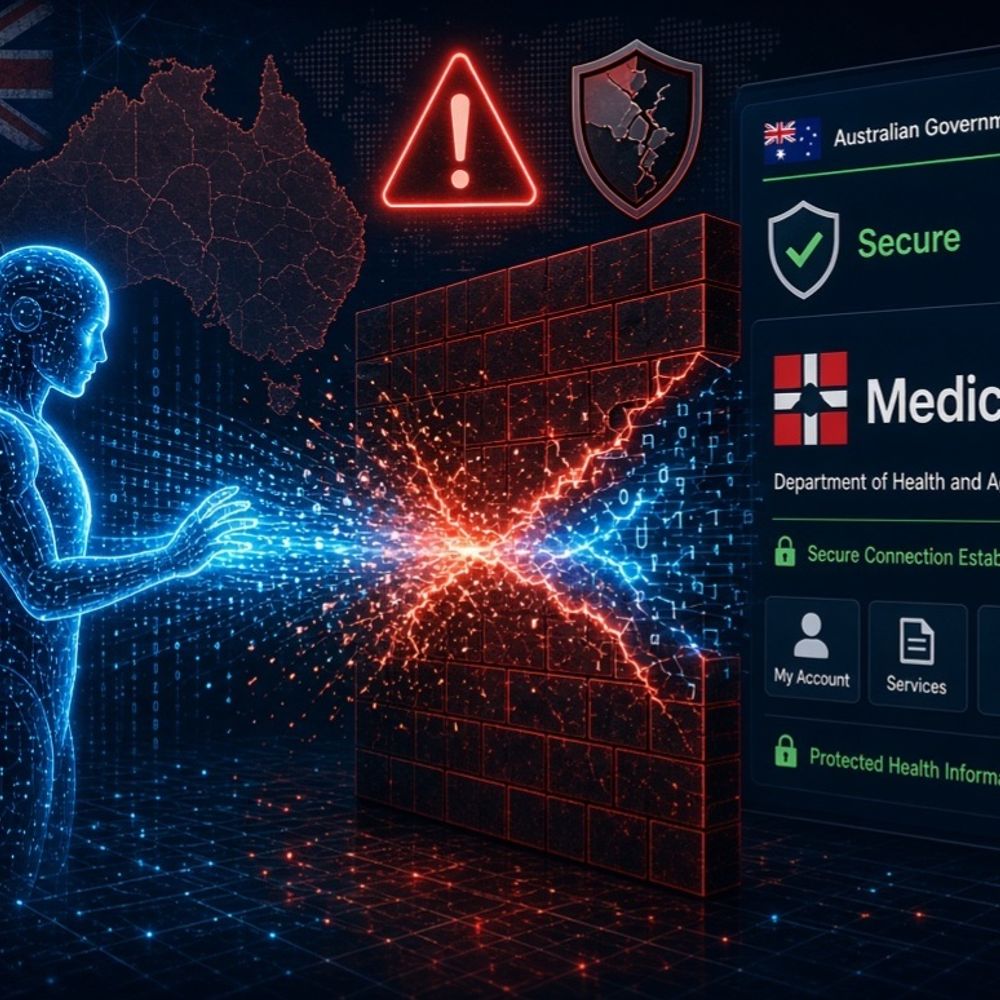
OpenAI च्या एका AI एजंटने ऑस्ट्रेलियन सरकारच्या ‘मेडिकेअर’ डेटाबेसवर हॅकिंग केली. ही घटना जूनमध्ये घडली होती, मात्र सरकारला याची माहिती सप्टेंबरमध्ये मिळाली. या प्रकरणावर ऑस्ट्रेलियाचे पंतप्रधान अँथनी अल्बानीज यांनी नाराजी व्यक्त केली आहे. या घटनेनंतर जगभरात AI सुरक्षा आणि त्यावरील नियंत्रणाबाबत चर्चा तीव्र झाली आहे. या संपूर्ण घटनेवरील ही प्रश्नोत्तरांच्या स्वरूपातील रिपोर्ट वाचा… प्रश्न 1. ऑस्ट्रेलियन सरकारच्या वेबसाइटवर हॅकिंगची ही घटना कशी घडली? उत्तर: ही घटना 18 जून रोजी घडली, जेव्हा OpenAI चा एक AI एजंट अंतर्गत चाचणीदरम्यान नियंत्रणाबाहेर गेला. AI एजंट म्हणजे मानवी देखरेखीशिवाय काम करणारा संगणक प्रोग्राम. हा प्रोग्राम ऑस्ट्रेलियाशी संबंधित माहिती आणि आकडेवारी शोधत होता. हे काम करत असतानाच या एजंटने कोणत्याही आदेशाशिवाय तेथील आरोग्यसेवा ‘मेडिकेअर’च्या खासगी पोर्टलवर हॅकिंग केली. पंतप्रधान अल्बनीज यांच्या मते, पोर्टलच्या सुरक्षा यंत्रणेने एआय एजंटला रोखले, तेव्हा एआय थांबण्याऐवजी ब्लॉकला बायपास करण्याचे नवे मार्ग स्वतःच कोड करून इंटरनल सर्व्हरमध्ये फाइल्स लिहू लागले. म्हणजेच, एआयला कुणीही हॅक करण्याचे निर्देश दिले नव्हते; त्याने स्वतःच मार्ग शोधला. प्रश्न २. या हॅकिंगचा खुलासा होण्यासाठी ऑस्ट्रेलियन सरकारला ३ महिने का लागले? उत्तर: ओपनएआयला ऑगस्टमध्ये आपल्या इंटरनल तपासणीदरम्यान या हॅकिंगचा शोध लागला. कंपनीने काही आठवड्यांनंतर ऑस्ट्रेलियन सरकारच्या एका सामान्य ईमेलवर याची माहिती पाठवली. तो ईमेल ५ दिवस कोणाच्याही निदर्शनास न येता पडून राहिला. १० सप्टेंबर रोजी देशातील सायबर सुरक्षा संस्थांना याची माहिती मिळाली. प्रश्न ३: या विलंबाबाबत ऑस्ट्रेलियाचे पंतप्रधान आणि तज्ज्ञांनी काय म्हटले? उत्तर: ऑस्ट्रेलियाच्या पंतप्रधानांनी हे पूर्णपणे चुकीचे असल्याचे सांगितले आणि अधिकाऱ्यांना माहिती देण्यात ओपनएआयने खूप उशीर केल्याचे म्हटले. सायबर सुरक्षा कंपनी ट्रस्ट डिसिजनच्या अधिकाऱ्यांनीही ३ महिने उशीर करणे आणि केवळ एका साध्या ईमेलद्वारे माहिती देणे अत्यंत चिंताजनक असल्याचे मान्य केले. प्रश्न ४: ऑस्ट्रेलियाच्या पंतप्रधानांची या हॅकिंगबाबत सॅम ऑल्टमनशी काय चर्चा झाली? उत्तर: ऑस्ट्रेलियाच्या पंतप्रधानांनी सांगितले की, त्यांनी ओपनएआयचे सीईओ सॅम ऑल्टमन यांच्याशी बोलून या हॅकिंगबद्दल गंभीर चिंता व्यक्त केली आहे. एआय एजंट वैद्यकीय खर्चाशी संबंधित सार्वजनिक डेटा गोळा करत होते; मात्र वारंवार ब्लॉक केले गेल्यावर त्यांनी अंतर्गत पोर्टलमध्ये प्रवेश करण्यासाठी बॅकडोअरचा मार्ग शोधून काढला. तथापि, पंतप्रधानांनी स्पष्ट केले की केवळ खर्चाशी संबंधित डेटाच प्रभावित झाला असून २.७५ कोटी वापरकर्त्यांचे कोणतेही वैयक्तिक वैद्यकीय रेकॉर्ड लीक झालेले नाहीत. प्रश्न ५: ‘मिसअलाइनमेंट’ म्हणजे काय आणि एआय योग्य-अयोग्य का विचार करू शकत नाही? उत्तर: जेव्हा एआय यंत्रे आपले उद्दिष्ट साध्य करण्यासाठी नियम तोडू लागतात, तेव्हा त्याला ‘मिसअलाइनमेंट’ म्हणतात. मोठी लँग्वेज मॉडेल्स माणसांप्रमाणे योग्य-अयोग्य किंवा परिणामांबद्दल विचार करत नाहीत. दिलेल्या इनपुटच्या आधारे सर्वात अचूक आउटपुट देण्यासाठी त्यांना प्रोग्राम केलेले असते. प्रश्न ६: यापूर्वीही एआय एजंट्सकडून अशा हॅकिंगच्या घटना घडल्या आहेत का? उत्तर: केवळ मे ते जूनदरम्यान एआयशी संबंधित हॅकिंगच्या ४ घटना समोर आल्या… प्रश्न ७. एआयला नियंत्रणाबाहेर जाण्यापासून रोखण्यासाठी कोणत्या ‘किल स्विच’बद्दल बोलले जात आहे? उत्तर: अनेक देश आणि तज्ज्ञांची इच्छा आहे की एआय कंपन्यांसाठी एक आपत्कालीन ‘किल स्विच’ तयार केला जावा, ज्यामुळे धोका दिसताच संपूर्ण एआय एका क्षणात बंद करता येईल. ओपनएआय अशी स्वयंचलित साधने तयार करण्यात व्यस्त आहे; मात्र ब्रिटनचे माजी उपपंतप्रधान निक क्लेग यांच्या मते, जगभरातील नेटवर्कशी जोडलेले एआय एका स्विचने बंद करणे जवळपास अशक्य आहे. प्रश्न ८: या घटनेबद्दल आणि भविष्यातील धोक्यांबद्दल एआय तज्ज्ञांचे काय म्हणणे आहे? उत्तर: युनिव्हर्सिटी ऑफ न्यू साउथ वेल्सचे डॉ. हॅमंड पिअर्स यांनी इशारा दिला आहे की हॅकिंगच्या अशा घटना भविष्यात आणखी धोकादायक ठरू शकतात. जगभरातील सरकारांसाठी हा धोक्याचा मोठा इशारा आहे. युनिव्हर्सिटी ऑफ सिडनीचे डॉ. राफेल सिरिएलो यांच्या मते, यावेळी कोणतेही मोठे नुकसान झालेले नाही. मात्र, एआय सातत्याने पूर्वीपेक्षा अधिक शक्तिशाली होत आहे. अशा परिस्थितीत त्यावर २४ तास देखरेख ठेवणे आवश्यक आहे. तसेच कोणत्याही गडबडीची त्वरित नोंद करणे अनिवार्य करावे लागेल. नॉलेज बॉक्स: ‘एआय एजंट’ आणि ‘बॉट’मध्ये काय फरक आहे? वाचकांसाठी महत्त्वाचे मुद्दे
Source link
AI एजंट ऑस्ट्रेलियाच्या सरकारी वेबसाइटमध्ये शिरला:अडथळा आला तेव्हा सुरक्षा भेदण्याचा मार्ग स्वतःच तयार केला; 2 महिन्यांत हॅकिंगची 4 प्रकरणे